Turvalisus, mis on vaikimisi sees
Projektiandmed on tundlikud: eelarved, lepingupartnerid, meeskonna koormus ja otsused, mida ei ole veel avalikustatud. Turvalisus ei ole Projektiassistendis lisamoodul — see on kiht, mis läbib kogu platvormi, sisselogimisest kuni projekti õigustasemeni.
Mitu tasandit, mitte üks parool
Enamik lekkeid ei tule murtud paroolist, vaid sellest, et keegi pääseb ligi andmetele, milleni tal asja ei olnud. Ligipääsu kontrollitakse igal päringul, mitte ainult sisselogimisel.
Mitmekihiline ligipääsukontroll
Seanss → projekt → õigustase (Vaataja, Muutja, Haldaja). Äri paketis lisanduvad rolliprofiilid moodulite kaupa ja tööruumid organisatsiooni kaupa.
Andmete eraldatus
Iga päring kontrollib, et viidatud ressurss kuulub kasutaja ligipääsuga keskkonda. Identifikaatori muutmisega teise kliendi andmeteni ei pääse.
Krüpteeritud transport
Kogu liiklus käib HTTPS-i kaudu sundkasutatava HSTS-iga, ees on sisuvõrk ja pöördproksü DDoS- ja WAF-kaitsega.
Sisu saniteerimine
Kasutaja loodud rikastekstiline sisu puhastatakse enne kuvamist lubatud siltide nimekirja põhimõttel — skriptid ja ohtlikud lingid eemaldatakse.
Olulised muudatused jätavad jälje
Äri paketis salvestab auditilogi projekti suuremad muudatused koos tegija ja ajaga ning organisatsiooni auditivaade koondab olulised muudatused, otsused, riskid ja kinnitused ühele ajateljele. See ei ole ainult turvameede — see teeb auditi ja vaidluste lahendamise võimalikuks.
- Paroolid ja seansid
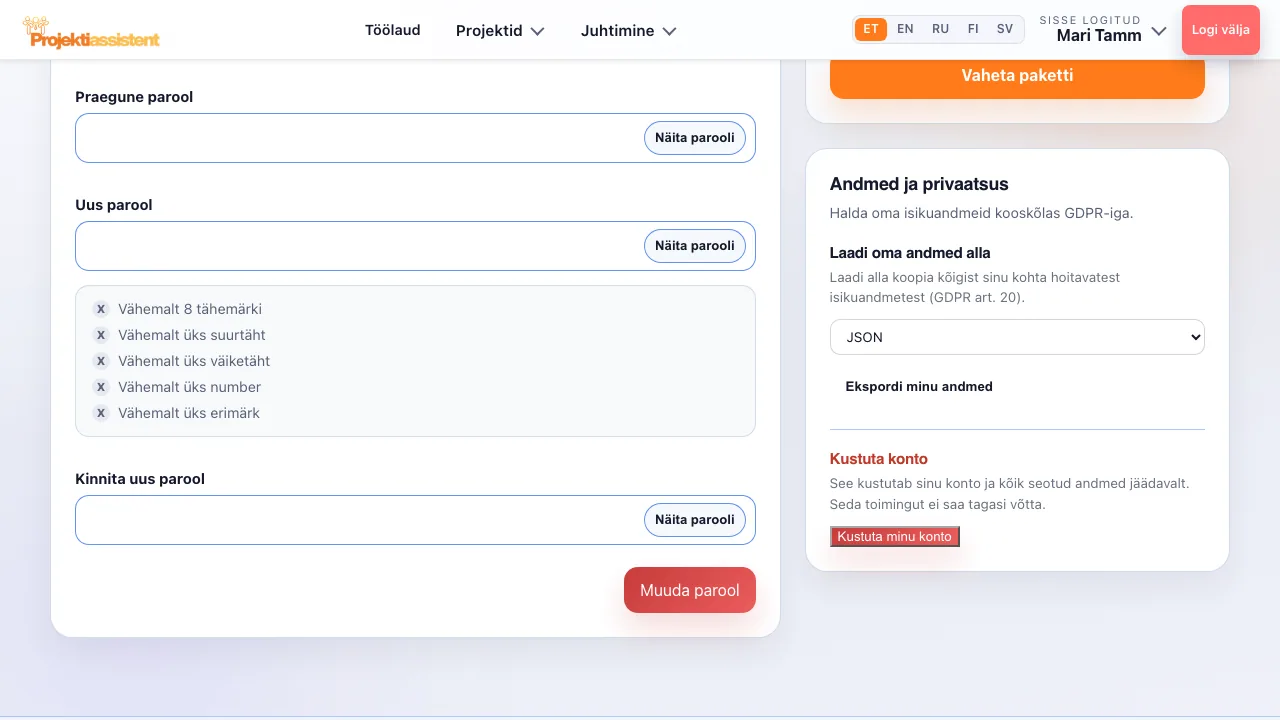
Parool peab olema vähemalt 8 märki ning sisaldama suurtähte, väiketähte, numbrit ja erimärki. Paroole hoitakse ainult bcrypt-räsina; seansiküpsised on HttpOnly ja SameSite.
- Brute-force kaitse
Serveripoolne kiiruspiirang sisselogimisel ja paroolilähtestusel — seansist sõltumatu, seega küpsiste kustutamine sellest mööda ei aita.
- Auditilogi ja API audit (Äri)
Projekti ja organisatsiooni auditilogi ning API kasutuse audit koos piirangutega aitavad integratsioone jälgida ja probleeme diagnoosida.
Sinu andmed jäävad sinu omaks
Profiili jaotises „Andmed ja privaatsus“ saad ise alla laadida koopia kõigist enda kohta hoitavatest isikuandmetest ja konto koos seotud andmetega jäädavalt kustutada — mitte tugiteenuse kaudu taotledes.
Korduma kippuvad küsimused
Kus andmeid hoitakse?
Platvorm töötab PostgreSQL-i andmebaasil ja kogu liiklus on krüpteeritud. Täpsema andmetöötluse kirjelduse leiad privaatsuspoliitikast.
Kas ma saan oma andmed välja võtta?
Jah. „Ekspordi minu andmed“ laadib alla koopia kõigist sinu kohta hoitavatest isikuandmetest ja „Kustuta minu konto“ kustutab pärast kinnitust konto koos seotud andmetega jäädavalt.
Kes minu projekte näeb?
Ainult sina ja need, kellega oled projekti jaganud, oma õigustaseme piires. Äri paketis saab rolliprofiiliga mooduleid veel täpsemalt piirata ning tööruumid hoiavad organisatsiooni projektid koos.
Kas auditilogi sobib vastavusnõuete täitmiseks?
Äri paketis salvestab auditilogi projekti suuremad muudatused koos tegija ja ajaga, versioonimuutused on taastatavad ning organisatsiooni auditivaade sobib vastavuskontrolliks ja auditi ettevalmistuseks. Konkreetse regulatsiooni nõuded tasub siiski oma vastavusspetsialistiga üle käia.
Kuidas seda rakenduses teha?
Samm-sammult juhis koos nuppude ja väljade nimedega on kasutusjuhendis.
Mida Projektiassistent sinu eest ära teeb
Projektiplaani koostamine
Kirjelda projekt oma sõnadega — AI koostab struktureeritud plaani.
→🛑Otsustusvalmidus
Otsuste logi, baseline ja milestone'ide kinnitused — kes, mida ja millal.
→🧩Ülesanded ja tööjaotus
Projekt osadeks: ülesanded, alamülesanded, vastutajad ja maht.
→📊Gantt-graafik
Ajakava, sõltuvused ja kriitiline tee — eestikeelne Gantti graafik.
→🔀Kanban-laud
Ülesannete voog veergudes — samad ülesanded, mis plaanis.
→🧭Metoodikad
Waterfall, Scrum, Kanban, Hübriid, PRINCE2 või Lihtne projekt.
→👥Ressursiplaneerimine
Kes on üle koormatud ja kes vaba — enne kui tähtaeg libiseb.
→⚠️Riskianalüüs
Riskiregister: mõju × tõenäosus, riskiskoor ja maandusplaan.
→💶Projekti eelarve
Kuluread, käibemaks ja vaba jääk reaalajas — aruandluseks valmis.
→📊Aruandlus
Staatuse kokkuvõte juhtkonnale sekunditega, dokument PDF/DOCX-ina.
→🗂️Projektiportfell
Kõik projektid ühel ekraanil — lennuvaade, mitte suurendusklaas.
→🤝Meeskonnatöö ja õigused
Jaga projekt kutsega, määra õigustase — Vaataja, Muutja, Haldaja.
→🧠AI projektijuht
Plaan, ülesanded ja kokkuvõte — Äri paketis soovitused, what-if ja märkmed.
→🔌Integratsioonid
API tokenid, webhookid, Slack, Teams ja kalendrivoog (Äri).
→Proovi turvalist projektikeskkonda
14 päeva tasuta prooviperiood — krediitkaarti pole vaja.
Alusta tasuta →